CA证书关乎系统安全,如果在不知情的情况下被植入了第三方证书,那么加密通信就极有可能被中间人截获解密,造成信息泄露和财产损失。
对于Windows
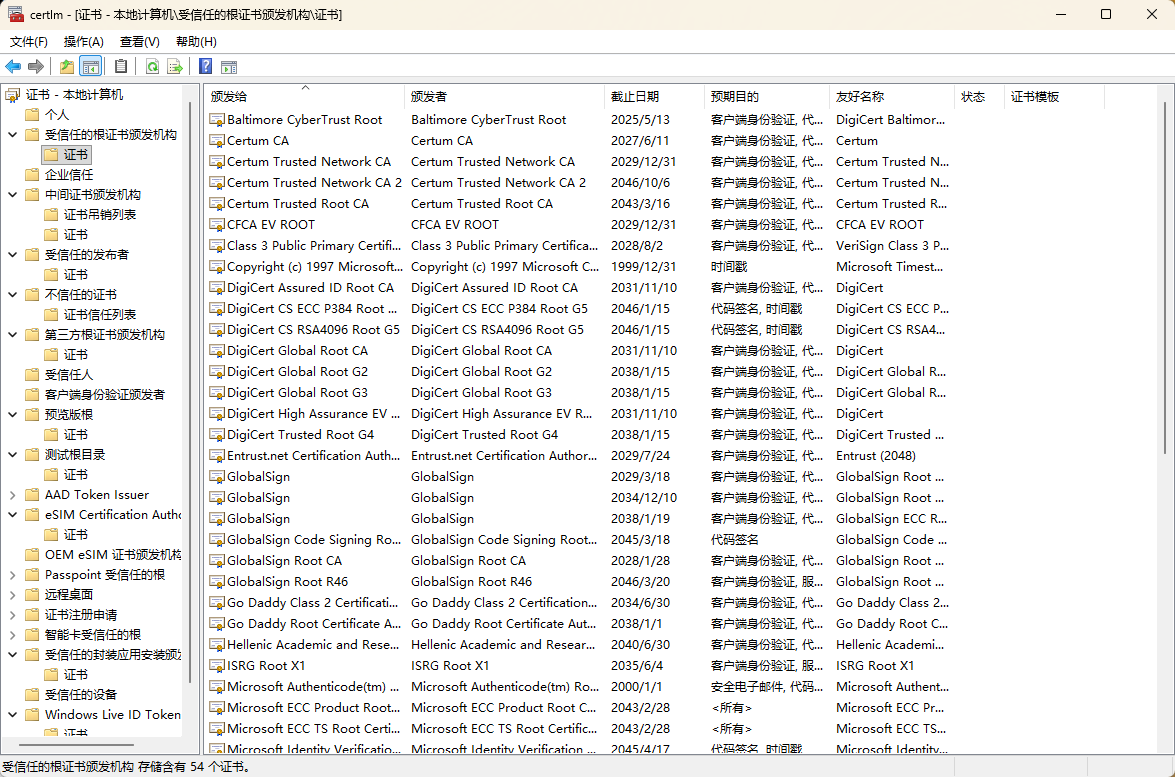
我们可以通过Win + R 输入certlm.msc 打开证书管理器,点击左侧各个栏目查看系统安装的所有证书,对于不需要的证书可以直接右键删除。
操作系统厂商通常会维护一个可信证书列表,并在官网公布。如果一个证书既不在可信证书列表,也不是自签证书(本地存有私钥)则该证书通常被认为不可信。
Windows的可信证书列表可以通过https://docs.microsoft.com/en-us/security/trusted-root/participants-list获取
除了手动比对,Windows社区也提供了一键验证软件Sigcheck来辅助进行验证。
sysinternal中包含了一系列非常实用的工具集,最初由社区编写后被官方收录,sigcheck工具就是其中之一
我们下载该软件并解压,右键在终端打开。对于x86-64,我们使用sigcheck64.exe,如果是Windows on Arm则可以使用sigcheck64a.exe
加上参数 -tv 和 -tuv 就可以检验当前系统中系统和用户的根证书,更多用法可以参考下载页面的使用说明
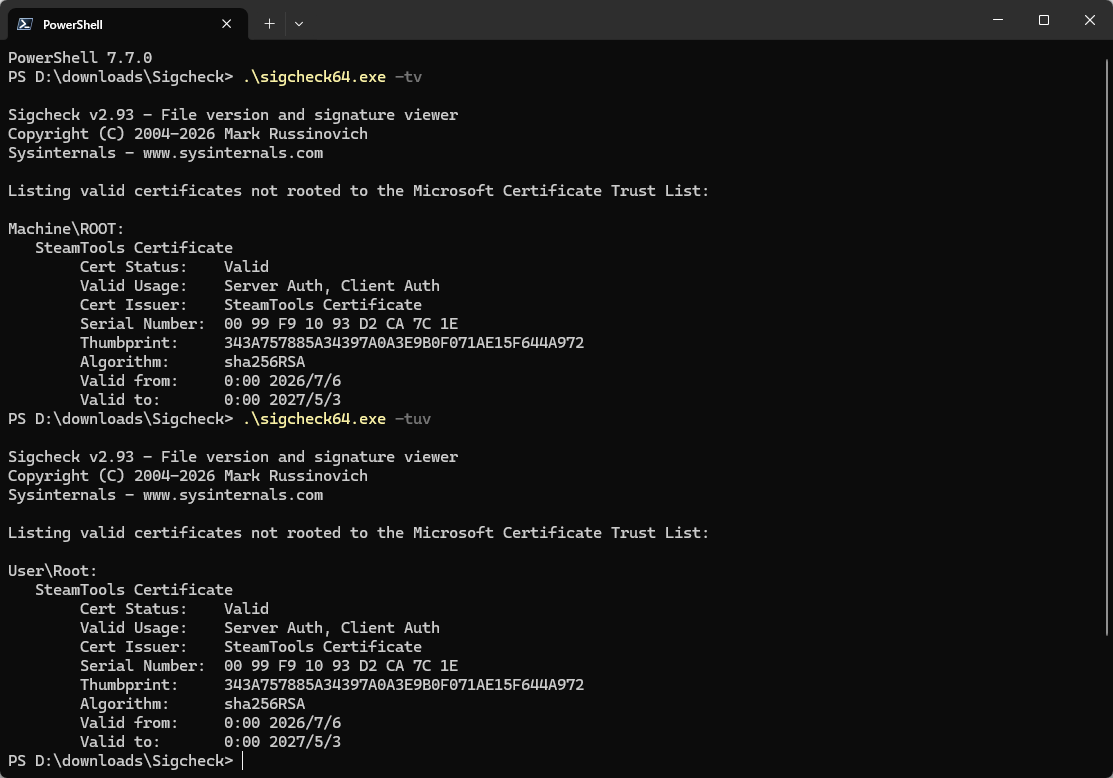
这里,软件会自动下载最新的可信证书列表并和本地列表进行比对,列出差异项。这里列出的证书并不代表一定不可信,具体可以通过询问ai帮助排查。图中工具检测出了我的SteamTools自签证书,是安装Watt Toolkit自带的。
评论